Von Marc Rennhard und Ümit Yoker
Cyberkriminelle nehmen zunehmend auch kleine und mittlere Betriebe (KMU) ins Visier. Im Gegensatz zu Grossunternehmen, die heute oft gut gegen Gefahren aus dem Netz gewappnet sind und über eigene Expertenteams verfügen, fehlt es KMU oft an finanziellen und personellen Ressourcen für einen ausreichenden Schutz. Zwar existieren etablierte Standards wie der IT-Grundschutz des deutschen Bundesamtes für Sicherheit in der Informationstechnik BSI. Solche Empfehlungen sind jedoch bewusst allgemein gehalten und müssen jeweils auf die konkrete Unternehmenssituationen übertragen werden. Diese Anpassung stellt aber für viele KMU eine Hürde dar: Welche betriebsinternen Systeme sind bei Cyberangriffen tatsächlich gefährdet? Was für Schwachstellen sind besonders kritisch? Welche Massnahmen müssen Unternehmen als erstes umsetzen?
Cyberresilienz von kleinen und mittleren Unternehmen stärken
Genau an dieser Lücke setzt der AI Security Consultant [1] an. Der KI-basierte Berater, der derzeit im Rahmen von CYRENZH von der Forschungsgruppe Information Security am Institut für Informatik der ZHW School of Engineering entwickelt wird, soll kleinen und mittleren Unternehmen künftig weitgehend automatisiert massgeschneiderte Analysen und Lösungen gegen Cybergefahren liefern. Statt also mit allgemeinen Ratschlägen und umfangreichen Checklisten aufzuwarten, erfasst der AI Security Consultant die spezifische Sicherheitslage eines Betriebs, leitet relevante Schwachstellen und Risiken ab und schlägt konkrete und verständliche Massnahmen vor.
Spezifische Sicherheitslücken erkennen und massgeschneiderte Lösungen aufzeigen
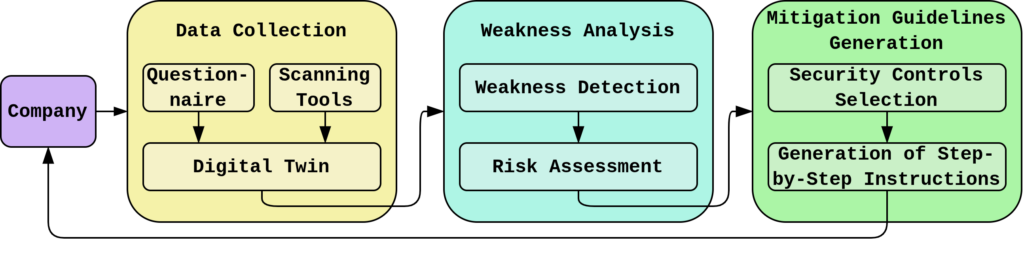
Die Funktionsweise des AI Security Consultant verläuft über drei Phasen: Datenerhebung, Schwachstellen- und Risikoanalyse sowie Generierung von Sicherheitsvorkehrungen.
2. Schwachstellen erfassen und Risiken bewerten
Auf der Grundlage des Digital Twin wird in einem zweiten Schritt die eigentliche Sicherheitsanalyse durchgeführt. Dazu werden zunächst alle vorhandenen Informationen automatisiert auf mögliche Schwachstellen hin überprüft. Zu typischen Sicherheitslücken zählen unzureichend geschützte Benutzerkonten, veraltete Software oder unsichere Konfigurationen.
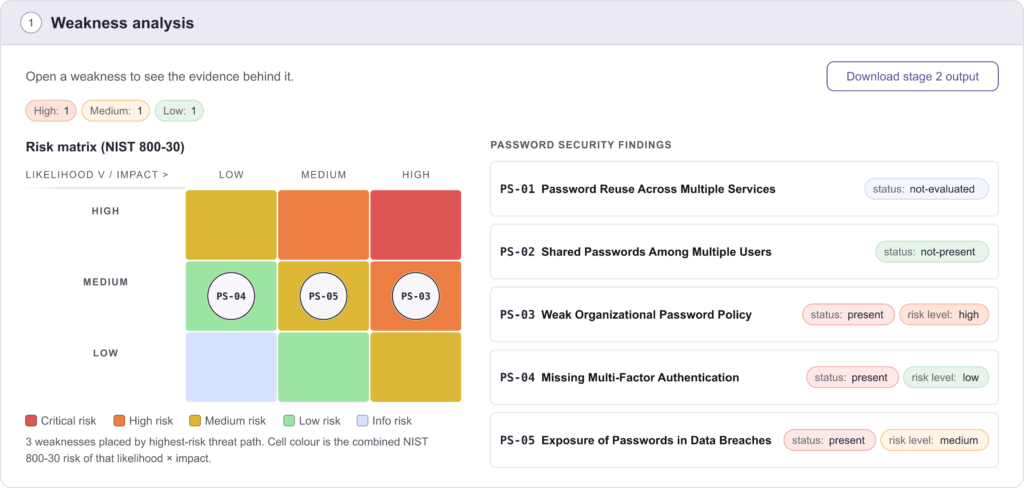
Die identifizierten Schwachstellen werden dann auf ihr tatsächliches Risiko hin beurteilt: Die Wahrscheinlichkeit, dass ein Sicherheitsleck zum Einfallstor für Cyberkriminelle wird, sowie der potenzielle Schaden, den diese anrichten können, unterscheiden sich je nach Unternehmen deutlich. Nicht jede Schwachstelle stellt für jedes KMU dieselbe Gefahr dar. So bedeutet beispielsweise ein fehlendes Rate Limiting – die Begrenzung der Anzahl zulässiger Anfragen pro Benutzer oder IP-Adresse in einem bestimmten Zeitraum – für einen Onlineshop mit öffentlich zugänglicher Verkaufsfunktion ein grösseres Risiko als für einen kleinen Handwerksbetrieb mit rein informativer Webseite ohne Kundenportal: Automatisierte Angriffe können die Verfügbarkeit der Seite oder zentrale Geschäftsprozesse bei ersterem stark beeinträchtigen, für letzteren bleiben die Konsequenzen dagegen überschaubar. Im nachfolgenden Beispiel konnten drei Sicherheitslücken mit unterschiedlichem Risiko identifiziert werden.
3. Massgeschneiderte Massnahmen und Schritt-für-Schritt-Anleitungen
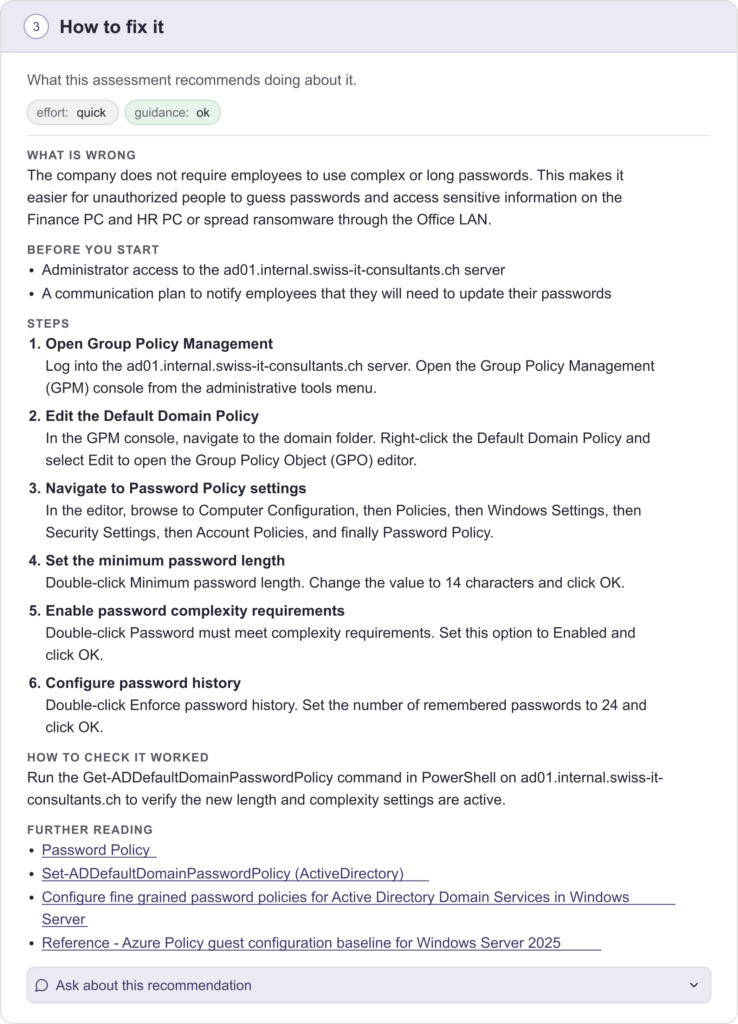
Gestützt auf die so erfassten und klassifizierten Risiken werden in einem dritten Schritt konkrete Sicherheitsvorkehrungen automatisiert generiert und in verständliche und leicht umsetzbare Schritt-für-Schritt-Anleitungen übersetzt. Der AI Security Consultant weist zum Beispiel nicht einfach darauf hin, dass die Mehrfaktor-Authentifizierung verbessert werden sollte – sondern zeigt genau auf, welche Einstellungen auf welchen Systemen dazu angepasst werden müssen. Über Rückfragen an einen Chatbot können die Anleitungen weiter präzisiert werden. Generell gilt: Die vorgeschlagenen Massnahmen sollen nicht nur technisch wirksam, sondern auch mit den im Betrieb verfügbaren Ressourcen und Systemen sowie dem vorhandenen Know-How machbar sein – wie im folgenden Beispiel dargestellt.
Alle vorgenommenen Sicherheitsmassnahmen fliessen zum Schluss wieder in den Digital Twin und damit in eine erneute Prüfung und Bewertung ein. Durch diesen fortlaufenden Kreislauf aus Erfassung von Schwachstellen, Risikoanalyse und neuen Sicherheitsmassnahmen wird die Cyberresilienz eines Betriebs schrittweise erhöht.
Large Language Models für alle drei Funktionsphasen
Mehrere Elemente des AI Security Consultant sind bereits umgesetzt und an konkreten Anwendungsfällen getestet worden, und erste Ergebnisse wurden jüngst publiziert [2]. Der Prototyp stützt sich auf mehr als 300 sicherheitsrelevante Kriterien und die Schwachstellenanalyse deckt derzeit drei Kategorien ab: Passwortsicherheit (z.B. fehlende Multi-Faktor-Authentifizierung), veraltete beziehungsweise nicht aktualisierte Software (z.B. alte Betriebssysteme) sowie Sicherheitsverletzungen auf Firmenwebseiten (z.B. öffentlich erreichbare sensible Daten).
Für alle drei Funktionsphasen werden Large Language Models (LLMs) eingesetzt. Je nach Situation verwendet der AI Security Consultant lokal betriebene oder Cloud-basierte Modelle. So kommen erstere für die Analyse sensibler Unternehmensdaten beziehungsweise die Schwachstellen- und Risikoanalyse zum Einsatz. Die Datenaufbereitung und Generierung von Sicherheitsvorkehrungen beziehungsweise Schritt-für-Schritt-Anleitungen dagegen wird von Cloud-basierte Sprachmodellen vorgenommen, da diese qualitativ bessere Ergebnisse liefern.
Entwicklung zum marktreifen Produkt mit Praxispartner
Die bisherigen Forschungsergebnisse zeigen, dass der AI Security Consultant grundsätzlich sowohl Schwachstellen erkennen als auch Risiken korrekt einschätzen kann. Eine Verbesserung ist derzeit vor allem bei den Schritt-für-Schritt-Anleitungen notwendig. Zwar funktionieren die Anweisungen, doch sind sie noch nicht ausreichend detailliert formuliert und zu wenig auf die spezifischen Unternehmenssituationen zugeschnitten.
In der nächsten Phase wird der AI Security Consultant zu einer vollumfänglichen und noch stärker automatisierten Lösung ausgebaut. So sollen weitere Sicherheitskategorien einbezogen und Prozessoptimierungen vorgenommen werden; geplant ist ausserdem der Einsatz des Prototyps in realen Betrieben für eine umfassende Evaluation. Wie rasch aus dem AI Security Consultant ein marktreifes Produkt wird, hängt aber massgeblich von der Möglichkeit einer Zusammenarbeit mit einem Praxispartner ab, beispielsweise im Rahmen eines gemeinsamen Innosuisse-Projekts. Interessierte Unternehmen sind herzlich eingeladen, sich für eine mögliche Kooperation zu melden, am besten per Email an Marc Rennhard.
Referenzen
- AI Security Consultant: https://ai-security-consultant.ch
- Louie Wolf, Silvan Flum, Rebecca Balebako, Marc Rennhard and Ariane Trammell: Towards an Automated Security Consultant, 18th International Conference on Security of Information and Networks (SINCONF 2026), IEEE, 14-16 October 2026.